Cyber Resilience Act (CRA)
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) gilt für Hersteller von Produkten mit digitalen Elementen. Seit dem 11. September 2026 müssen sie aktiv ausgenutzte Schwachstellen und schwerwiegende Sicherheitsvorfälle melden: die Frühwarnung binnen 24 Stunden, die Meldung binnen 72 Stunden, jeweils ab Kenntnisnahme. Ab dem 11. Dezember 2027 gelten die übrigen Pflichten, darunter die Risikobeurteilung, die Software-Stückliste (SBOM) und die technische Dokumentation.
Unter dem Oberbegriff CRA-konforme Prozessberatung entwickle und passe ich Entwicklungsprozesse so an, dass die Pflichten im Alltag erfüllt werden: Meldung, Schwachstellenbehandlung und Nachweise werden Teil der laufenden Entwicklung und nicht zu einem separaten Sonderprojekt. Der Prozess setzt auf der bestehenden Entwicklung auf; ich baue nichts neu, was bereits funktioniert.
CRA-Selbstcheck: Wie gut sind Sie vorbereitet?
In rund 20 Minuten erhalten Sie eine erste Einschätzung zu Meldepflichten, Schwachstellenbehandlung und Nachweisen, mit einer Ampel je Bereich sowie den konkreten Lücken. Ihre Antworten verlassen Ihren Browser nicht, wir speichern nichts.
Zum CRA-Selbstcheck · So sieht Ihr Ergebnis aus (Beispielbericht, PDF)
Empfohlene Arbeitspakete
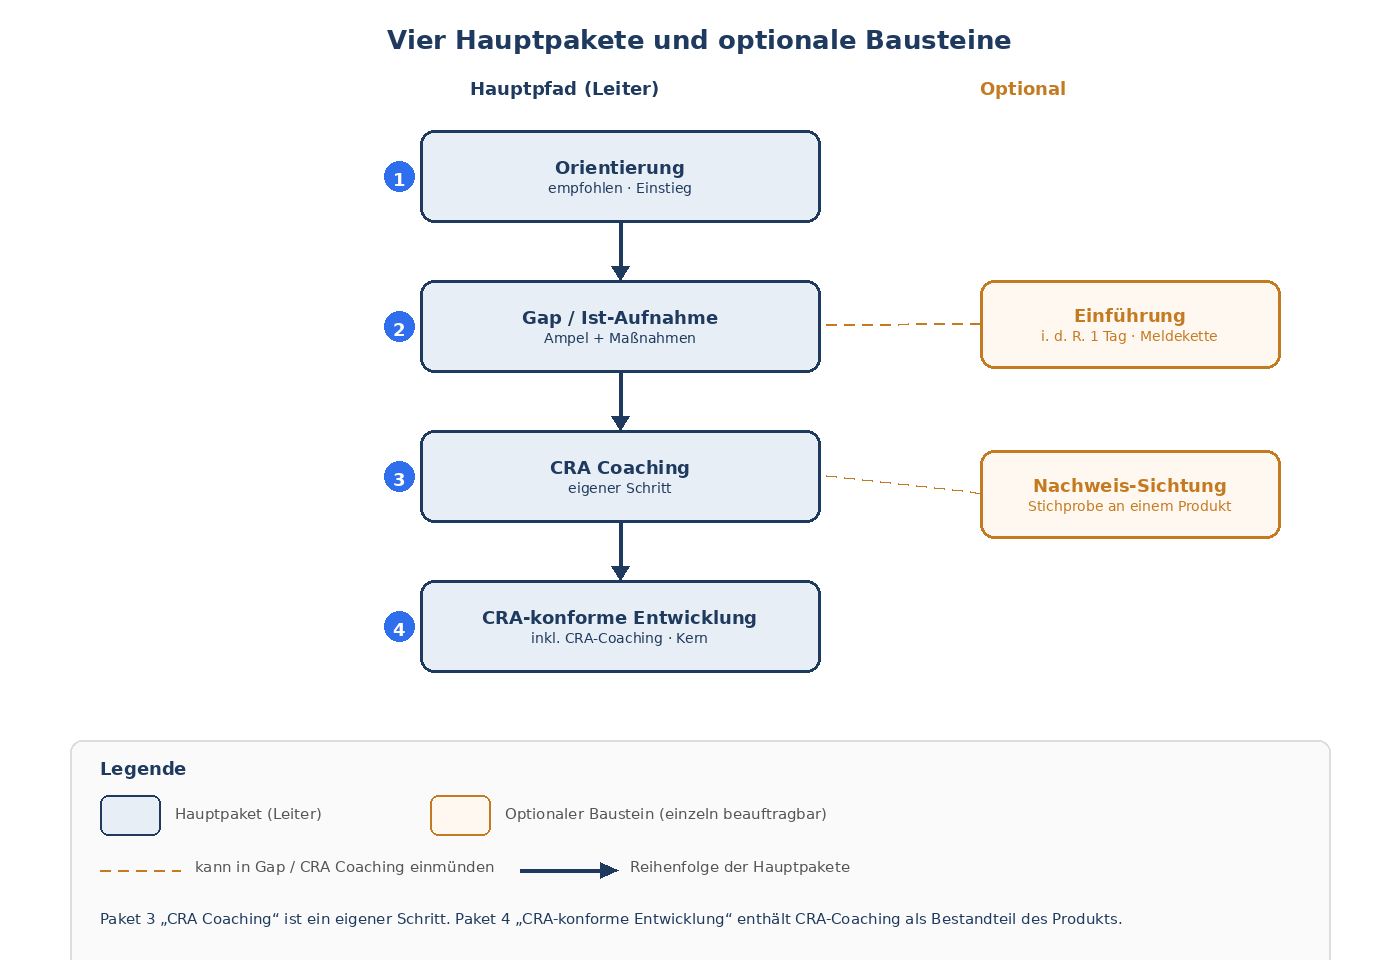
Vier Hauptpakete bilden die empfohlene Leiter (nicht verpflichtend): Orientierung → Gap-/Ist-Aufnahme → CRA-Coaching → CRA-konforme Entwicklung. Paket 3 „CRA-Coaching“ ist ein eigener Schritt. Paket 4 „CRA-konforme Entwicklung“ ist das Kernprodukt und enthält CRA-Coaching als Bestandteil. Jeder Baustein lässt sich einzeln beauftragen. Optional und einzeln beauftragbar daneben: Einführung und Nachweis-Sichtung; sie können in Gap oder CRA-Coaching einmünden.
Orientierung
Ziel: Klären, wo der Hersteller steht und welcher nächste Baustein passt.
Vorgehen: Remote, kurz. Empfohlener Einstieg auf der Leiter; überspringbar, wenn Sie bereits ausreichend informiert sind.
Ergebnis: Gemeinsames Verständnis der Lage und Empfehlung für den nächsten Schritt.
Gap / Ist-Aufnahme
Ziel: Prüfen, wo der Ist-Zustand die CRA-Pflichten erfüllt und wo Lücken bestehen.
Vorgehen: Ich nehme den Ist-Zustand mit Ampel und Maßnahmen auf – als Grundlage für CRA-Coaching oder CRA-konforme Entwicklung.
Ergebnis: Ampelbild und priorisierte Maßnahmenliste.
CRA Coaching
Ziel: Gap-Lücken sukzessive schließen – eigener Coaching-Schritt auf der Leiter.
Vorgehen: Ich begleite Gap und Maßnahmen, bis alle Lücken geschlossen und gefestigt sind. Eigenständiges Paket, getrennt von Paket 4 „CRA-konforme Entwicklung“.
Ergebnis: Aktualisierte Ampel und dokumentierter Fortschritt.
CRA-konforme Entwicklung
Ziel: einen schlanken Entwicklungsprozess für System und Software aufbauen bzw. anpassen.
Vorgehen: Risikobeurteilung, SBOM-Erstellung im Build, Konfigurations- und Releasemanagement, Schwachstellenbehandlung und Meldeprozess – aufbauend auf der bestehenden Entwicklung. CRA-Coaching ist Bestandteil dieses Pakets.
Ergebnis: ein gelebter, nachweisbarer Prozess im Team.
Die Zusammenarbeit erfolgt im Rahmen eines Interim-Mandats: Ich übernehme den Aufbau oder die Anpassung der CRA-Prozesse für einen definierten Zeitraum im Team und übergebe sie anschließend an die Verantwortlichen im Unternehmen. Das Interim-Mandat endet mit einer dokumentierten Übergabe, damit der Prozess ohne externe Unterstützung fortgeführt werden kann.
Förderung
Für kleine und mittlere Unternehmen kann die CRA-konforme Entwicklung über das EU-Programm SECURE (Cascade Funding / Second Open Call) gefördert werden (50 %, bis zu 30.000 €; Antragsfrist der laufenden Ausschreibung: 11. Dezember 2026). Den Antrag stellt das Unternehmen; ich unterstütze bei der Vorbereitung des Vorhabens.
Optionale Pakete
Einführung und Nachweis-Sichtung sind optional und einzeln beauftragbar. Sie können in die Gap-/Ist-Aufnahme oder ins CRA-Coaching einmünden.
Einführung
Ziel: Prüfen, ob die Meldekette im Ernstfall funktioniert.
Gemeinsam mit Ihrem Team spiele ich einen erfundenen, auf Ihr Produkt zugeschnittenen Fall durch – von der ersten Meldung eines Kunden über die Frühwarnung bis hin zur 72-Stunden-Meldung.
Geprüft wird unter anderem:
- wer bewertet, ob ein Ereignis meldepflichtig ist, und wer die Meldung freigibt – auch am Wochenende,
- ob der Zugang zur Meldeplattform eingerichtet ist,
- ob sich feststellen lässt, welche Produkte und Softwarestände betroffen sind und in welche Länder sie geliefert wurden,
- ob eine Vorlage zur Information der Nutzer vorliegt.
Die Einführung findet in der Regel an einem Tag statt. Das Ergebnis ist ein kurzer Bericht mit den festgestellten Lücken und den Maßnahmen, die diese schließen.
Nachweis-Sichtung (Stichprobe an einem Produkt)
Ziel: Zeigen, wo die Nachweise heute tragen und wo Lücken bestehen.
Für ein ausgewähltes Produkt verfolge ich eine Kette: von einem Risiko über die Sicherheitsanforderung, das Design und den Test bis hin zur Nutzerinformation. Grundlage sind Ihre Dokumente und Gespräche mit Ihrem Team; ein Zugriff auf Ihre Systeme ist nicht erforderlich. Das Ergebnis ist eine Liste der Lücken mit zugehörigen Maßnahmen und Prioritäten.
Die Sichtung ist eine fachliche Standortbestimmung. Sie ist weder eine Konformitätsbewertung noch eine Bestätigung, dass Anforderungen erfüllt sind.
Abgrenzung
Unsere Unterstützung umfasst Technik, Prozesse und Nachweise. Eine Rechtsberatung ist damit nicht verbunden.
Hintergrund
Die Themen dieser Seite behandeln wir ausführlicher in einer Artikelreihe auf projectcrunch.de:
- Cyber Resilience Act: Was auf Hersteller zukommt
- CRA-Meldepflicht: Das Timing ist kritisch
- Cyber Resilience Act: Das Risiko trägt der Hersteller
Kontakt
Ein erstes Gespräch ist kostenfrei und unverbindlich. Schreiben Sie bitte an info_at_unitedmentors.com mit dem Betreff „CRA“ und einer kurzen Beschreibung Ihres Produkts. Wir antworten innerhalb eines Werktags, um einen Termin zu vereinbaren.